
Sobre dephensiva
Experiencia en cumplimiento, normalización y certificación, con base en la ingeniería de seguridad.
Con quién va a trabajar
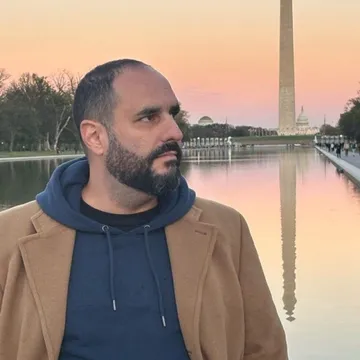
Javier lleva unos veinte años en evaluación y certificación de seguridad. Trabajó como evaluador en un laboratorio Common Criteria y después cofundó y dirigió técnicamente jtsec, un laboratorio de evaluación acreditado que Applus+ adquirió en 2022. En 2025 fundó dephensiva para trabajar en la parte regulatoria, con independencia de cualquier laboratorio.
Es ingeniero informático por la Universidad de Granada, tiene las certificaciones OSCP y OSCE y es profesor del máster en ciberseguridad de esa universidad desde 2016.
Trabajo en normalización y certificación
- Experto nacional en ISO/IEC JTC 1/SC 27/WG 3 (evaluación, ensayo y especificación de seguridad) desde 2019.
- Coeditor de ISO/IEC TS 9569:2023, la extensión de gestión de parches de ISO/IEC 15408 e ISO/IEC 18045. catálogo de ISO
- Miembro del grupo de trabajo ad hoc de ENISA que preparó el esquema EUCC (2019 a 2024), donde dirigió el grupo de tareas sobre la interpretación de ISO/IEC 17025 y 17065.
- Miembro del grupo de trabajo ad hoc de ENISA sobre el esquema europeo de servicios de seguridad gestionados (EUMSS) desde 2025.
- dephensiva se incorporó en 2026 a ETSI como miembro de pleno derecho para trabajar en el grupo EUSR del TC CYBER, que redacta la mayoría de las normas armonizadas verticales del Reglamento de Ciberresiliencia.
- dephensiva es vocal del comité de normalización UNE CTN 320 (ciberseguridad).
- Ponente en la International Common Criteria Conference desde 2009 y moderador del panel de metodologías de la ENISA Cybersecurity Certification Conference 2022. ponentes de la ICCC programa de la conferencia de ENISA
- Contacto de trabajo habitual con autoridades de certificación y expertos de toda Europa, entre ellos ANSSI y BSI, en los grupos de trabajo de ENISA, ISO y ETSI.
Trabajos recientes
- Trabajo en metodologías de evaluación para programas públicos de certificación, incluida la evaluación de la seguridad de productos que usan inteligencia artificial.
- Revisión experta, con financiación europea y dentro del TC CYBER de ETSI, de tres borradores de normas armonizadas del Reglamento de Ciberresiliencia (antimalware, SIEM, y cortafuegos y detección de intrusiones): 37 comentarios presentados, 34 atendidos por los grupos de redacción.
No publicamos nombres de clientes ni detalles de los encargos. La confidencialidad forma parte del servicio.
Nuestro enfoque
Combinamos una profunda experiencia técnica en seguridad con el dominio de los marcos regulatorios y las normas internacionales. Somos una consultora boutique: experimentada, práctica y pequeña a propósito. Quien habla con usted es quien hace el trabajo, y venimos de la evaluación de seguridad, así que entendemos cómo se ataca un sistema además de cómo se certifica.
Ayudamos a las organizaciones en la intersección de las normas europeas de ciberseguridad (CSA, CRA, Reglamento de IA, NIS2 y DORA), con una orientación que une la implementación técnica y los requisitos regulatorios.
El cumplimiento hoy está interconectado. Analizamos cómo se refuerzan las normas entre sí y cómo normas de sistemas de gestión como ISO/IEC 42001 ayudan a organizar varias obligaciones, sin otorgar por sí mismas presunción de conformidad.
Desarrollo de normas
Contribuimos a la normalización europea e internacional a través de comités técnicos de CEN/CENELEC, el TC CYBER de ETSI, grupos de trabajo de ISO y grupos de trabajo ad hoc de ENISA, incluidos los del esquema EUCC y del esquema candidato EUMSS. Así nuestra orientación refleja el trabajo técnico y la interpretación regulatoria actuales.
- CEN/CENELEC
- Comités técnicos
- ETSI
- TC CYBER, grupo EUSR
- ISO/IEC
- Grupos de trabajo
- ENISA
- Grupos de trabajo ad hoc
Con quién trabajamos
Fabricantes cuyos productos están sujetos a la regulación europea, agencias gubernamentales de seguridad y propietarios de esquemas de certificación, y los operadores y proveedores TIC que dependen de productos certificados, en cualquier Estado miembro. Nuestras relaciones se basan en la credibilidad técnica, la precisión regulatoria y una orientación práctica.
Independencia
dephensiva no tiene laboratorio de evaluación ni organismo de certificación, y no evalúa ni certifica productos. Ni dephensiva ni su fundador tienen participaciones en jtsec ni en Applus+, ni ningún earn-out con ellas. Declaramos cualquier posible conflicto de intereses antes de empezar un encargo.
Contacte con nosotros